
Последняя реформа безопасности Microsoft: блокировка всех сторонних скриптов на страницах входа Entra
В эпоху, когда цифровое доверие является валютой бизнеса, Microsoft повысила ставки. Начиная с середины октября 2024 года, технологический гигант начнет блокировать все сторонние скрипты на своих страницах входа Entra. Это не мягкое прекращение поддержки или поэтапный подход, а жесткое, немедленное отключение, которое изменит то, как организации взаимодействуют с платформой идентификации Microsoft.
Долгие годы разработчики встраивали все — от трекеров аналитики до виджетов чата — прямо в интерфейс входа Microsoft. Поскольку Entra ID (ранее Azure Active Directory) служит основой аутентификации для миллионов пользователей, эти скрипты стали повсеместными. Но этому придет конец в октябре. Решение Microsoft, хотя и внезапное, обусловлено растущей нетерпимостью к рискам безопасности и производительности, которые несет внешний код.
Почему Microsoft блокирует сторонние скрипты?
Причины этого шага двояки: безопасность и удобство пользователей. Сторонние скрипты являются известным вектором атак на цепочку поставок. Злоумышленники исторически компрометировали авторитетные библиотеки JavaScript, чтобы внедрять кейлоггеры, похищать учетные данные или перехватывать сессии прямо со страницы входа. Устраняя все внешние скрипты, Microsoft закрывает крупную поверхность атак.
Вспомните печально известные атаки Magecart, когда злоумышленники внедряли небольшие фрагменты JavaScript в страницы оформления заказа электронной коммерции, чтобы считывать данные кредитных карт. Аналогичная техника может быть использована для захвата учетных данных Entra ID или токенов сессии. Модель безопасности с нулевым доверием требует, чтобы каждый компонент потока аутентификации был проверен и контролируем, а сторонний скрипт по определению не соответствует этому стандарту.
Производительность — еще один критический фактор. Согласно внутренним исследованиям, сторонние скрипты могут раздуть страницу входа на сотни килобайт, добавляя ненужную задержку. На медленных мобильных подключениях это может стать решающим фактором между раздраженным пользователем и тем, кто отказывается от попытки входа из соображений безопасности. Microsoft хочет гарантировать быстрый и надежный процесс входа, не затронутый внешними зависимостями.
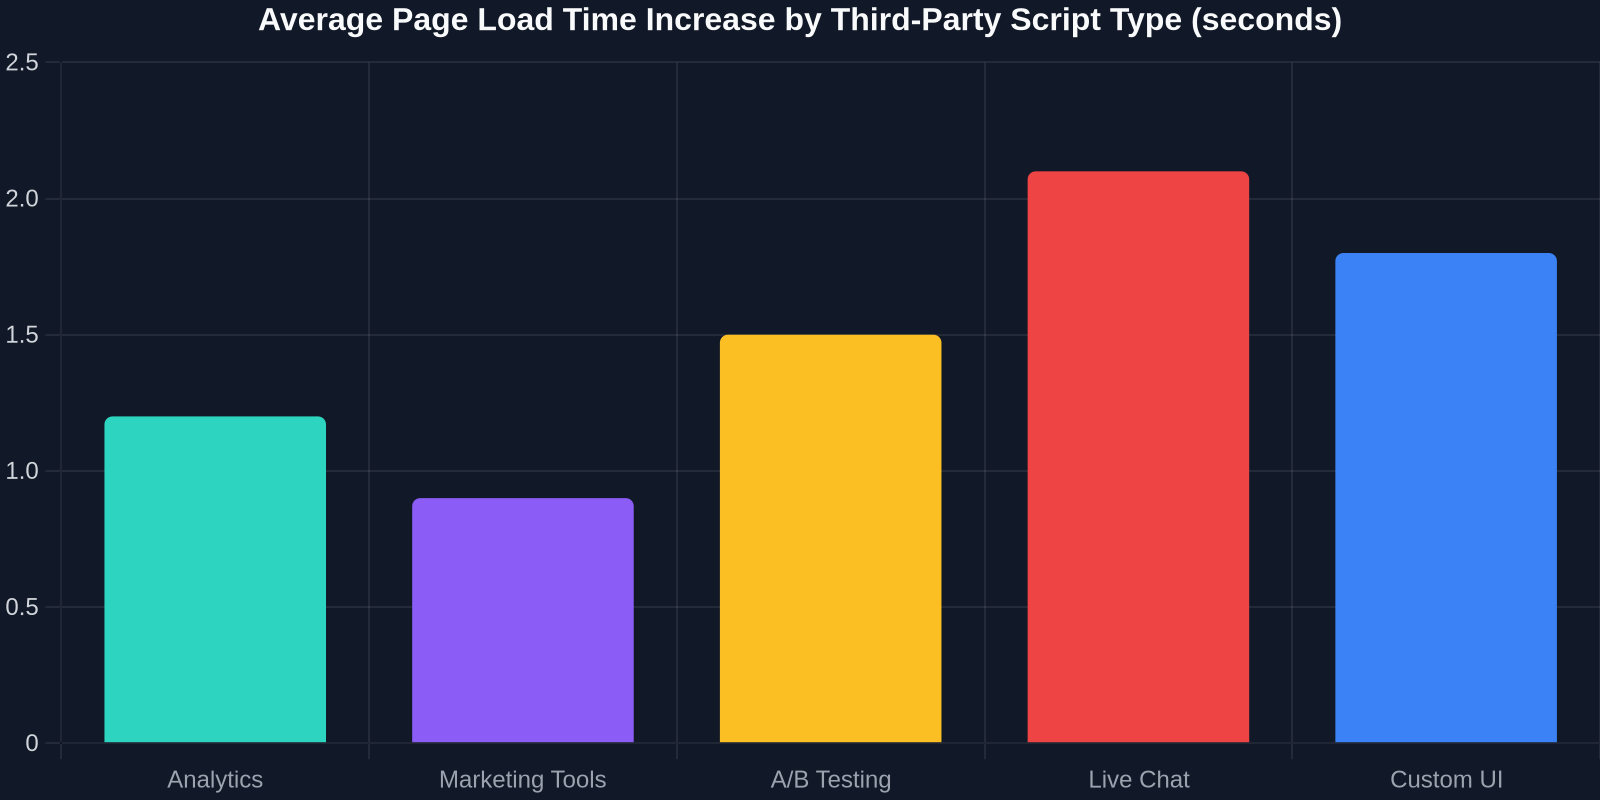
Диаграмма выше иллюстрирует, насколько каждая категория скриптов влияет на время загрузки страницы. Скрипты аналитики часто добавляют 1.2 секунды, а виджеты чата могут увеличить это время до 2 секунд и более. Когда каждая миллисекунда на счету, удаление их — это победа в производительности.
Что это значит для разработчиков и организаций
Непосредственное влияние заключается в том, что многие настройки перестанут работать. Если ваша организация добавила Google Tag Manager, Intercom, reCAPTCHA или любой другой скрипт через параметры брендинга и настройки Entra, они перестанут функционировать. Microsoft предоставляет льготный период до октября, чтобы проверить ваши конфигурации и адаптироваться.
Разработчики должны переключиться на нативные альтернативы. Собственный условный доступ на основе рисков Microsoft может заменить CAPTCHA, оценивая сигналы риска пользователя. Аналитику входа можно получить из журналов входа и аудита Entra. Для динамических элементов пользовательского интерфейса вы можете воссоздать внешний вид с помощью статического CSS и HTML, что упрощается с помощью таких инструментов, как DivMagic, которые позволяют копировать любой веб-интерфейс напрямую.
«Это решение заставляет разработчиков переосмыслить раздувание клиентской части, которое проникло в потоки аутентификации за эти годы. Это тревожный звонок».
Дорога впереди: более чистая и безопасная среда аутентификации
Microsoft дала понять, что это только начало. Хотя первоначальная блокировка распространяется на страницы входа Entra, вполне вероятно, что в будущем политика распространится и на другие страницы входа Microsoft 365 (например, Outlook, Teams и SharePoint). Компания фактически проводит черту: страницы аутентификации не место для стороннего кода.
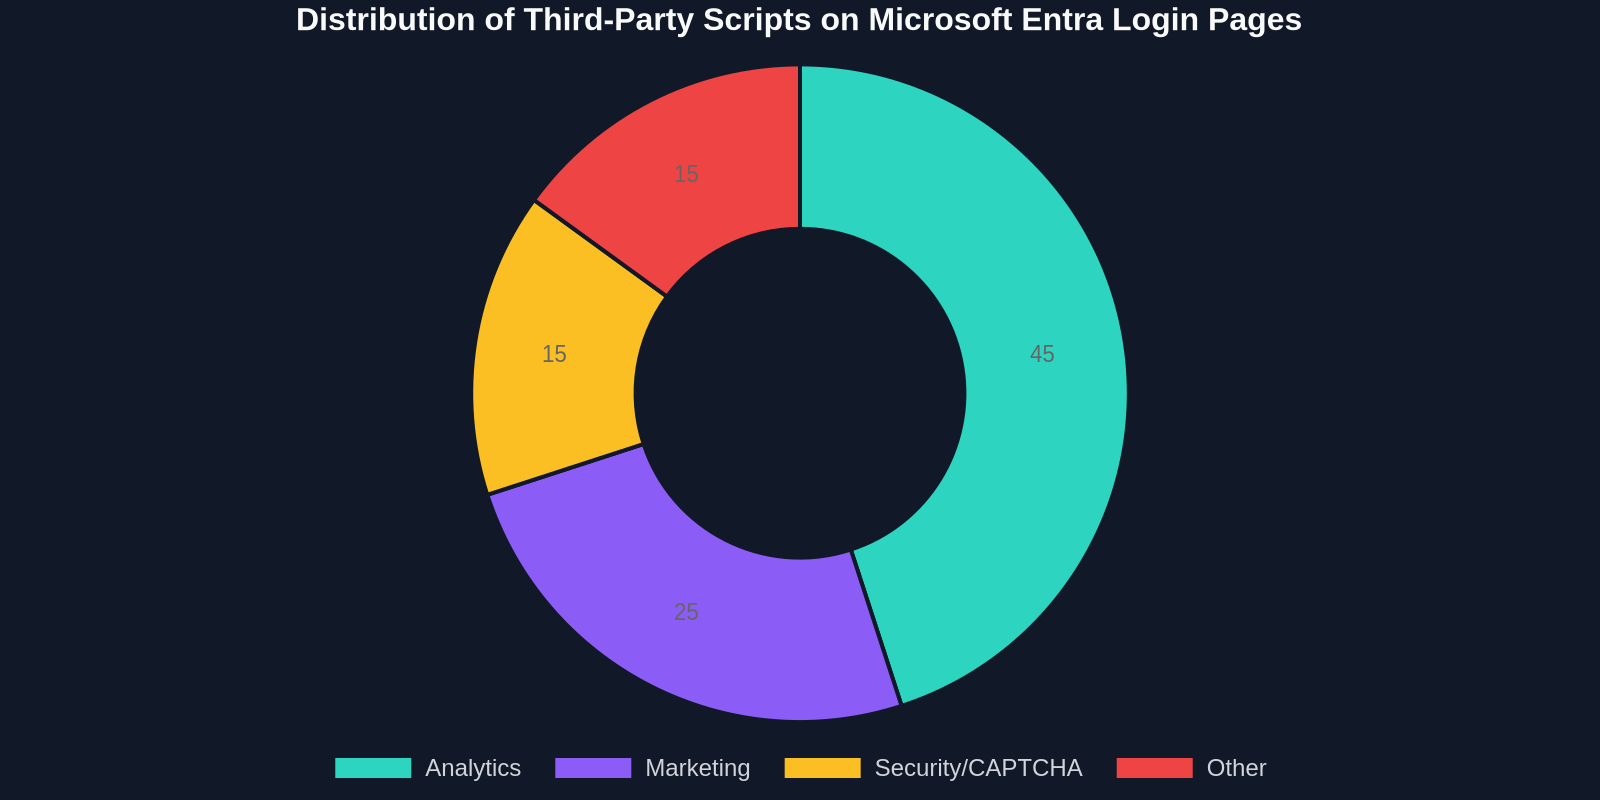
Круговая диаграмма выше показывает текущее распределение типов скриптов на страницах входа Entra. Доминируют скрипты аналитики, за ними следуют маркетинговые инструменты и виджеты безопасности. По мере их исчезновения процесс входа станет чище и единообразнее.
Для дальновидных разработчиков это возможность внедрить более безопасные и производительные шаблоны. Современная аутентификация должна быть незаметной и бесшовной. Удаляя лишние скрипты, Microsoft продвигает отрасль к этому идеалу.
Как DivMagic помогает адаптироваться к будущему без скриптов
Одним из распространенных вариантов использования сторонних скриптов на страницах входа было создание визуально привлекательных, брендированных интерфейсов, отличающихся от шаблонов Microsoft по умолчанию. Разработчики внедряли JavaScript для перестановки HTML, добавления анимации или встраивания насыщенных компонентов. При новом ограничении вы ограничены тем, что разрешают настройки брендинга Entra. Однако вы все еще можете добиться индивидуального внешнего вида, захватив дизайн любого веб-сайта и преобразовав его в статический CSS/HTML, который работает в рамках ограничений Entra.
DivMagic, например, позволяет вам инспектировать и копировать любой элемент пользовательского интерфейса с любого веб-сайта, включая точные стили, отступы и шрифты. Затем вы можете адаптировать этот код в соответствующую требованиям, свободную от скриптов пользовательскую страницу входа. Это мощный способ сохранить идентичность вашего бренда, не нарушая новую политику Microsoft.
Заключение
Решение Microsoft заблокировать сторонние скрипты на страницах входа Entra — это смелый шаг, который ставит безопасность и производительность выше удобства. Хотя это может нарушить устоявшиеся рабочие процессы, в конечном итоге это приведет к более надежной среде аутентификации для всех. Разработчики, которые уже сейчас заменят свои скриптовые зависимости на встроенные возможности Entra или статический, хорошо продуманный пользовательский интерфейс, будут впереди.
Подготовьте свою организацию, проверьте ваши настройки и примите более чистое и безопасное будущее. Часы тикают к середине октября.