
كيف يقوم Dev Machine Guard من StepSecurity بأتمتة جرد إضافات المتصفح، وتأمين محطات عمل المطورين على نطاق واسع
أصبحت إضافات المتصفح أدوات لا غنى عنها لمطوري الواجهات الأمامية، والمصممين، ومهندسي ضمان الجودة. من منتقي الألوان ومدققات إمكانية الوصول إلى أدوات مطوري React وقدرة DivMagic نفسها على نسخ أي واجهة مستخدم من أي موقع ويب ، تعزز الإضافات الإنتاجية بشكل كبير. ومع ذلك، تمثل كل إضافة مثبتة أيضًا ناقل هجوم محتمل مع إمكانية الوصول إلى هياكل DOM الحساسة، وبيانات الحافظة، وملفات تعريف الارتباط للمصادقة، وحتى أنظمة الملفات المحلية. بالنسبة لأجهزة المطورين التي تتعامل بشكل روتيني مع الكود المصدري الخاص، وبيانات اعتماد الإنتاج، وواجهات برمجة التطبيقات الداخلية، يمكن أن تتصاعد إضافة متصفح مخترقة إلى حادث أمني كارثي.
أعلنت StepSecurity، الرائدة في أمن محطات عمل المطورين، مؤخرًا أن Dev Machine Guard الخاص بها يقوم الآن بجرد إضافات المتصفح عبر جميع أجهزة المطورين المُدارة. تجلب هذه الميزة رؤية طال انتظارها لمشهد الإضافات، لتحل محل عمليات التدقيق اليدوية بتقييم مستمر وآلي للمخاطر. في هذه المقالة، سنحلل سبب أهمية ذلك، وكيفية عمل الجرد، وما يعنيه للفرق التي تعتمد بشكل كبير على سير العمل القائم على المتصفح، خاصة عند بناء أو تصحيح واجهات المستخدم.
مشهد التهديد الخفي لإضافات المتصفح
تتمتع إضافات المتصفح بأذونات واسعة افتراضيًا. حتى مدقق تباين الألوان الذي يبدو بريئًا يمكنه طلب الوصول إلى جميع محتويات موقع الويب، بينما تتطلب إضافة React DevTools القدرة على قراءة وتعديل أشجار DOM. في أيدي جهة فاعلة خبيثة، تصبح هذه القدرات قنوات تسريب قوية.
تعمل الإضافات داخل المنطقة الموثوقة للمتصفح. يمكنها تجاوز سياسات أمان المحتوى، واعتراض طلبات HTTP، وجمع رموز المصادقة بصمت، غالبًا دون تشغيل أدوات مكافحة الفيروسات أو كشف نقطة النهاية.
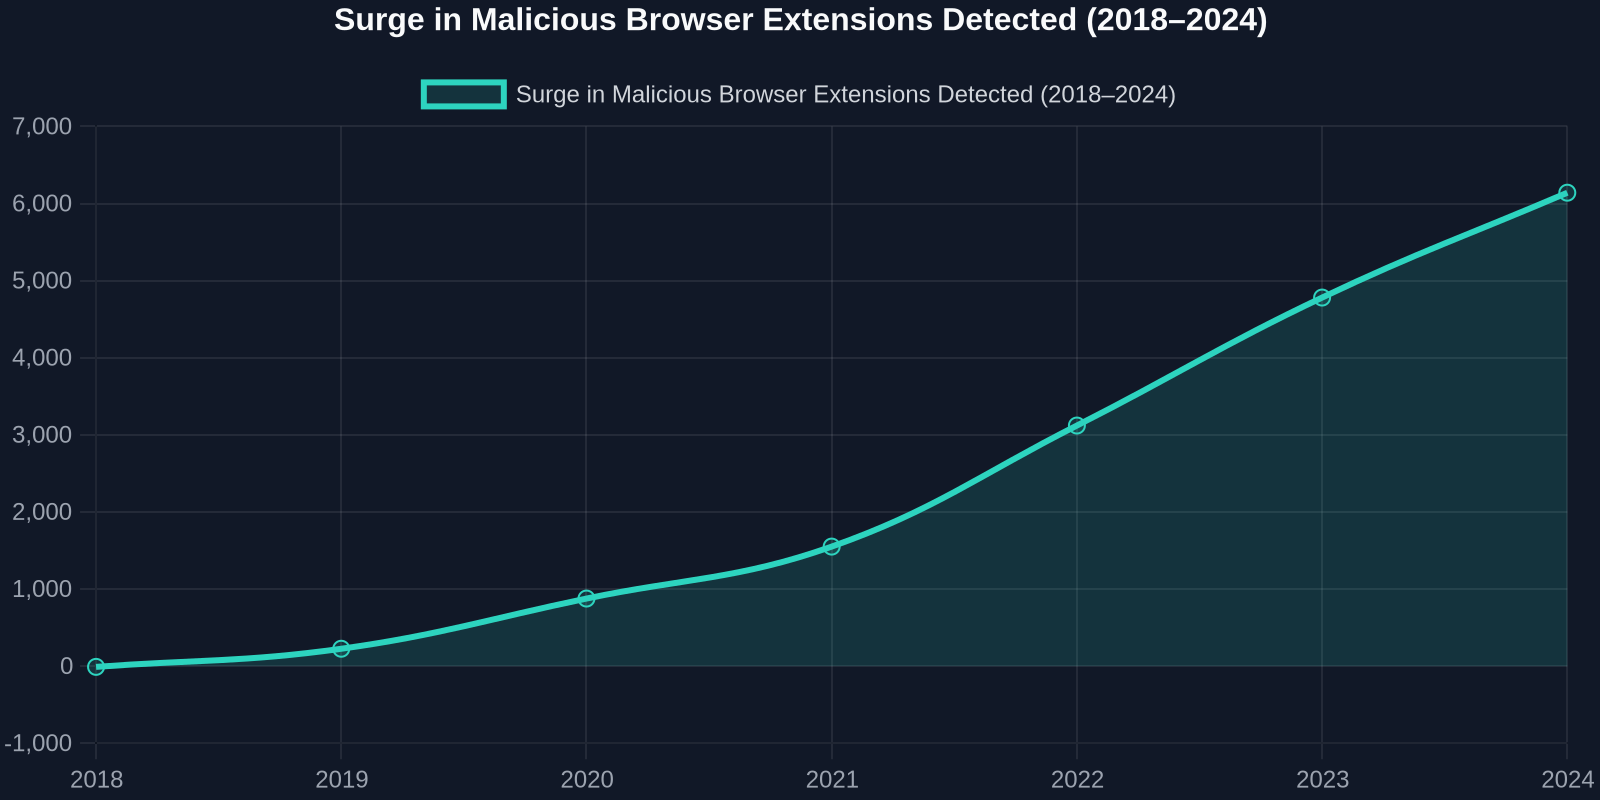
وثق باحثو الأمن ارتفاعًا مطردًا في كل من الإضافات الخبيثة عمدًا والإضافات الشرعية التي يتم اختراقها من خلال هجمات سلسلة التوريد. حدد تحليل عام 2023 أكثر من 1.3 مليون مستخدم تأثروا بإضافات سرقت بيانات الاعتماد، أو سجلت ضغطات المفاتيح، أو حقنت إعلانات غير مرغوب فيها في صفحات الويب. أجهزة المطورين، مع وصولها المرتفع إلى مستودعات Git الداخلية، وخطوط أنابيب CI/CD، ووحدات التحكم السحابية، هي أهداف رئيسية.
لماذا أصبحت أجهزة المطورين ساحة المعركة الجديدة
يحول المهاجمون تركيزهم بشكل متزايد من البنية التحتية للإنتاج إلى نقاط النهاية الأقل حراسة بكثير: أجهزة الكمبيوتر المحمولة للمطورين. يمكن لإضافة واحدة مخترقة على متصفح مطور أن تسرب متغيرات البيئة، ومفاتيح API المخزنة في التخزين المحلي لأدوات المطورين، أو أجزاء كاملة من الكود المصدري المنسوخة إلى الحافظة. وفقًا لتقرير حالة DevSecOps لعام 2024، نشأ 41% من الاختراقات الأمنية الناجحة من محطة عمل أحد المطورين، مع حساب الهجمات القائمة على المتصفح لحصة متزايدة بسرعة.
"بدون جرد آلي، أنت تطير أعمى في عالم حيث يمكن لإضافة واحدة أن تسرب الكود المصدري، أو تصل إلى بيئة الاختبار الخاصة بك، أو تنتقل إلى الخدمات الداخلية."
ببساطة لا يمكن للإشراف اليدوي مواكبة ذلك. غالبًا ما يقوم المطورون بتثبيت وإزالة الإضافات لمهام محددة، واختبار إضافات غير موثقة أثناء التصحيح المحلي، أو الحفاظ على مجموعات إضافات مختلفة في Chrome وEdge وFirefox وBrave. مسؤول الامتثال أو فريق الأمن الذي يعتمد على استبيانات دورية لا يلتقط أبدًا الصورة الكاملة في الوقت الفعلي.
كيف يقوم Dev Machine Guard من StepSecurity بجرد الإضافات
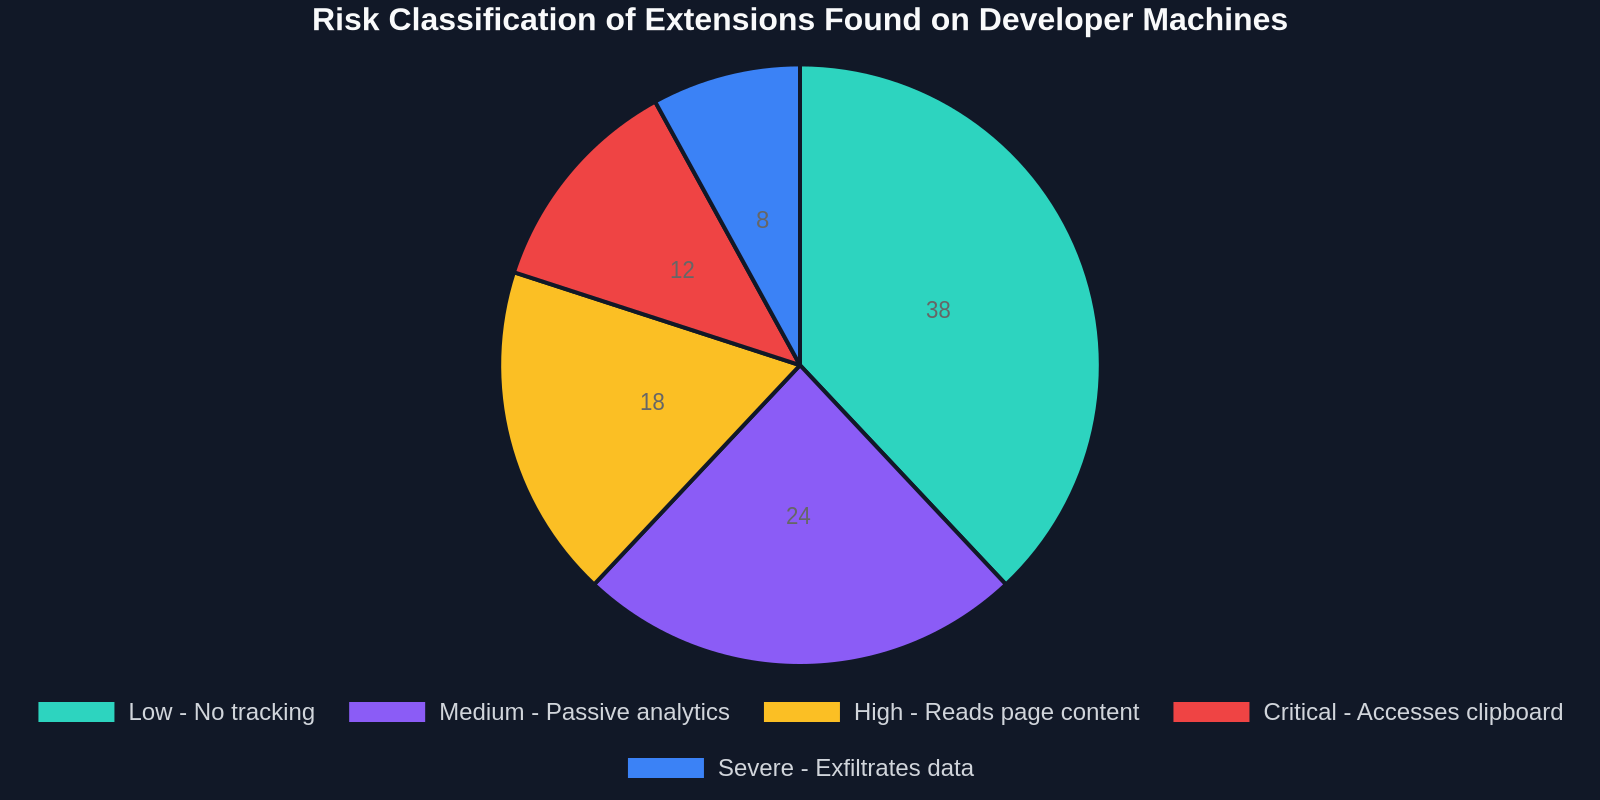
ينتشر Dev Machine Guard من StepSecurity كعامل خفيف على محطات عمل macOS وWindows وLinux. مع أحدث تحديث له، يقوم العامل الآن بتعداد كل إضافة متصفح مثبتة عبر جميع المتصفحات القائمة على Chromium (Chrome وEdge وBrave وOpera وArc) وFirefox. يستخرج معرف الإضافة واسمها وإصدارها والأذونات المطلوبة ومعلومات المطور، ثم يقارن هذه البيانات الوصفية مقابل العديد من خلاصات استخبارات التهديدات.
الاكتشاف والتصنيف في الوقت الفعلي
على عكس البرامج النصية الدورية التي تلتقط فقط لقطة زمنية، يراقب Dev Machine Guard باستمرار دليل إضافات المتصفح. بمجرد ظهور إضافة جديدة، سواء تم تثبيتها من المتجر الرسمي، أو تم تحميلها جانبيًا في وضع المطور، أو تم دفعها بواسطة سياسة مؤسسية، يقوم العامل بتسجيلها، وتصنيف مستوى المخاطرة الخاص بها، وإذا تم تكوينه، يقوم بحظرها تلقائيًا.
حتى الإضافات المثبتة عبر تحميل غير معبأ في وضع المطور يتم التقاطها. هذا أمر بالغ الأهمية لأن العديد من المطورين يختبرون إضافات غير منشورة محليًا، غالبًا بأذونات كاملة، ثم ينسون إزالتها لاحقًا.
يستخدم محرك تصنيف المخاطر نموذجًا خاصًا يزن عدة عوامل:
- وجود الإضافة في قوائم المعروفة بأنها ضارة (مثل Google Safe Browsing، CRXcavator)
- الأذونات التي تتجاوز ما هو معتاد لوظيفة الإضافة المعلنة
- سمعة المطور وتكرار التحديث
- عمر الإضافة وعدد المراجعات في متجر Chrome الإلكتروني
- تنفيذ JavaScript مبهم أو أنماط اتصال C2 معروفة
لوحة المعلومات الموحدة ومحرك السياسات
تظهر جميع الإضافات التي تم جردها في لوحة معلومات مركزية، حيث يمكن لفرق الأمن البحث والتصفية حسب مستوى المخاطرة والتعمق في تفاصيل الإضافة الفردية. تكشف لوحة المعلومات أيضًا عن الحالات الشاذة، مثل إضافة تم تثبيتها بواسطة مطور في منطقة واحدة تظهر فجأة على أجهزة في قارة أخرى، وغالبًا ما تكون علامة على حشو بيانات الاعتماد أو الاستيلاء على الحساب.
يحدد المسؤولون السياسات التي تملي ما يحدث عند اكتشاف إضافة عالية المخاطر. تتراوح الخيارات من إرسال تنبيه Slack وفتح تذكرة Jira إلى الإزالة القسرية للإضافة والإلغاء المؤقت لوصول VPN للمطور حتى يتم حل المشكلة.
مقارنة عمليات التدقيق اليدوي بالجرد الآلي
قبل أدوات مخصصة مثل Dev Machine Guard، اعتمدت معظم المؤسسات على جداول البيانات اليدوية، أو الاستبيانات الدورية، أو حلول إدارة نقاط النهاية التي تفتقر إلى الرؤية الخاصة بالمتصفح. يسلط الجدول أدناه الضوء على الفرق:
سيناريوهات منع الاختراق في العالم الحقيقي
لفهم التأثير، ضع في اعتبارك ثلاث حالات كان من الممكن أن يوقف فيها الجرد الآلي للإضافات اختراقًا:
1. منتقي الألوان الذي سرق مفاتيح API
تم تحديث إضافة منتقي ألوان مستخدمة على نطاق واسع مع أكثر من 500,000 عملية تثبيت بصمت لالتقاط أي سلسلة تطابق نمط مفتاح API من DOM وإعادة توجيهها إلى خادم بعيد. المطورون الذين يختبرون بوابات الدفع أو التكاملات السحابية تم تسريب مفاتيح Stripe وAWS الخاصة بهم. كان Dev Machine Guard سيشير إلى تغيير الإذن ونص الخلفية المبهم حديثًا على الفور.
2. الإضافة المحملة جانبياً من قبل الموظف السابق
بعد مغادرة أحد المتعاقدين، كشف تحقيق أنه قام بتحميل إضافة مخصصة جانبياً كانت ترسل كل عنوان URL تمت زيارته وكل إرسال نموذج إلى خادم شخصي لعدة أشهر. نظراً لأنها لم تُنشر أبداً في المتجر، فقد فاتتها أدوات نقاط النهاية التقليدية. كان بإمكان مراقب الدليل المحلي لـ Dev Machine Guard اكتشاف وجود إضافة غير مضغوطة في غضون دقائق.
3. أداة علاقات المطورين المخترقة
إضافة يستخدمها دعاة المطورين لعرض واجهات برمجة التطبيقات تم اختراقها عبر بيانات اعتماد مسروقة لأحد المشرفين. النسخة المسمومة التقطت ملفات تعريف الارتباط ورموز GitHub. كان محرك المخاطر للكشف عن الحالات الشاذة لينبه إلى التغيير المفاجئ في تجزئة الإضافة وأنماط حركة المرور الصادرة غير المعتادة.
في جميع الحالات الثلاث، عملت الإضافات لأسابيع قبل اكتشافها. المخزون الآلي يقلل زمن المكوث من أسابيع إلى ثوانٍ.
تجربة المطور تلتقي بالأمان: نهج متوازن
الخوف الشائع هو أن أدوات الأمان المتشددة ستبطئ المطورين أو تمنع الأدوات المشروعة. صممت StepSecurity أداة Dev Machine Guard لتكون غير تدخلية. يعمل الوكيل بهدوء في الخلفية، مستهلكاً أقل من 1% من وحدة المعالجة المركزية، ولا يحظر الإضافات إلا عند تكوينه صراحةً للقيام بذلك. لا يزال بإمكان المطورين تثبيت أي إضافة يحتاجونها لتصحيح الأخطاء أو الاختبار؛ الهدف هو الرؤية والوعي بالمخاطر، وليس المنع الشامل.
علاوة على ذلك، يساعد المخزون المطورين فعلياً في الحفاظ على متصفح أنظف وأسرع. توفر لوحة التحكم عرضاً شخصياً لإضافات المستخدم الخاصة، موضحةً أيها لم يُستخدم منذ أشهر وأيها لديه ثغرات معروفة. تصبح أداة نظافة ذاتية الخدمة، تشبه إلى حد كبير ماسح التبعيات لحزم npm.
لماذا هذا مهم لمطوري واجهات المستخدم والمستخدمين المتميزين
كشركة تبني DivMagic، إضافة المتصفح التي تتيح لك نسخ أي واجهة مستخدم من أي موقع ويب، نحن نعيش في نظام الإضافات البيئي كل يوم. نحن نعلم عن كثب كيف يجب تصميم الإضافات بعناية لتحترم بيانات المستخدم مع تقديم ميزات قوية. عندما تستخدم DivMagic لاستنساخ مكون React أو تخطيط Tailwind، فإنك تثق في أن إضافتنا تصل فقط إلى عُقد DOM المحددة التي تختارها ولا شيء أكثر.
"يجب على المطورين الذين يستخدمون إضافات متعلقة بواجهة المستخدم أن يصرّوا على رؤية المخزون. لا يمكنك حماية ما لا تراه، وإضافة واحدة مخترقة يمكنها تسريب كل بكسل وسطر كود سبق لك فحصه."
الدرس الأوسع هو أن أي أداة تتفاعل مع DOM أو طلبات الشبكة، سواء كانت أداة استخراج CSS، أو وكيل تصحيح أخطاء، أو مدير حافظة، يجب تدقيقها. ابتكار StepSecurity يعمل على تطبيع مسار التدقيق هذا عبر أسطول أجهزة المطورين بالكامل، مما يجعله جزءاً قياسياً من خطوط أنابيب DevSecOps.
دمج مخزون الإضافات في بوابات أمان CI/CD
المنظمات المتقدمة بدأت تعالج وضع محطة عمل المطور كفحص في وقت البناء. يكشف Dev Machine Guard عن واجهة برمجة تطبيقات غنية يمكن الاستعلام عنها أثناء تنفيذ خط أنابيب CI/CD. على سبيل المثال، يمكن لسير عمل GitHub Actions استدعاء API للتحقق من أن إضافات متصفح المطور الملتزم كانت جميعها في فئة "منخفضة المخاطر" وقت الالتزام. إذا كانت أي إضافة ذات درجة مخاطرة مرتفعة، يمكن لخط الأنابيب حظر البناء أو طلب مراجعة إضافية.
هذا النهج ينقل الأمان إلى اليسار إلى أبعد نقطة ممكنة: ضغطات المفاتيح للمطور. بالاقتران مع أدوات مراجعة الكود وماسحات التبعيات، يصبح مخزون إضافات المتصفح طبقة دفاع إضافية ضد هجمات سلسلة التوريد التي تستغل الجانب البشري من إنشاء البرمجيات.
الاستعداد للعصر القادم لأمان الإضافات
بالنظر إلى المستقبل، توقع أن تدرج الجهات التنظيمية إضافات المتصفح في أطر الامتثال. بالفعل، تطلب عمليات تدقيق SOC 2 و ISO 27001 بشكل متزايد مخزون برمجيات نقاط النهاية، ويبدأ المدققون في الاستفسار تحديداً عن إضافات المتصفح. تفرض اللائحة العامة لحماية البيانات (GDPR) تسجيل الوصول إلى البيانات الشخصية، وإذا التقطت إضافة مطور بيانات شخصية عن غير قصد من قاعدة بيانات اختبارية معروضة في المتصفح، فإن ذلك يشكل نشاط معالجة بيانات يجب توثيقه.
خطوة StepSecurity نحو مخزون الإضافات ليست مجرد ميزة؛ إنها اعتراف بأن المتصفح أصبح بيئة التطوير الأساسية لجيل كامل من المهندسين. حماية تلك البيئة بنفس الصرامة المطبقة على الخوادم وحسابات السحابة كان طال انتظاره.
أفكار ختامية
يمثل الإعلان بأن Dev Machine Guard الآن يخزن إضافات المتصفح خطوة مهمة نحو نضوج أمان محطة عمل المطور. بالنسبة للفرق التي تشحن تطبيقات الويب، سواء كانت تطبيقات صفحة واحدة (SPAs) أو خلفيات الجوال أو منصات SaaS، فإن تجاهل سطح إضافات المتصفح يعادل ترك باب خلفي موارباً. مزيج الاكتشاف الآلي، وتقييم المخاطر، وفرض السياسات يحول ما كان في السابق نقطة عمياء إلى أصل شفاف وقابل للإدارة.
في DivMagic، نعتقد أن تطوير واجهات المستخدم الرائعة يعتمد على الثقة، الثقة في أدواتك، الثقة في بيئتك، والثقة في الكود الذي تجلبه إلى مشاريعك. من خلال الحفاظ على مخزون إضافات متصفحك نظيفاً ومراقباً، لا تحمي عملك فحسب، بل تحمي أيضاً المستخدمين الذين سيتفاعلون مع الواجهات التي تبنيها. استكشف Dev Machine Guard من StepSecurity لترى كيف يمكن للمخزون الآلي رفع مستوى الأمان لفريقك، ولا تغفل أبداً عن الأذونات التي تمنحها للإضافات التي تجلس بجانب أدواتك اليومية الأكثر قيمة.